Domain übersetzungsleistungen.de kaufen?
Wir ziehen mit dem Projekt
übersetzungsleistungen.de um.
Sind Sie am Kauf der Domain
übersetzungsleistungen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain übersetzungsleistungen.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
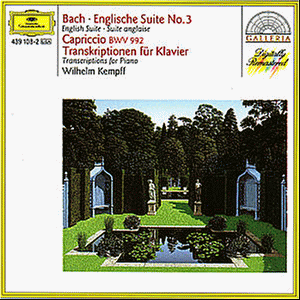
Wilhelm Kempff - Galleria - Transkription für Klavier - Preis vom 08.11.2026 04:07:54 hBrand : DG, Binding : Audio CD, Label : Deutsche Grammophon Production (Universal), Publisher : Deutsche Grammophon Production (Universal), NumberOfDiscs : 1, PackageQuantity : 1, Feature : Record Label : Galleria, medium : Audio CD, publicationDate : 2002-01-01, releaseDate : 1993-10-05, artists : Wilhelm Kempff, composers : Bach, Händel, Gluck5,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
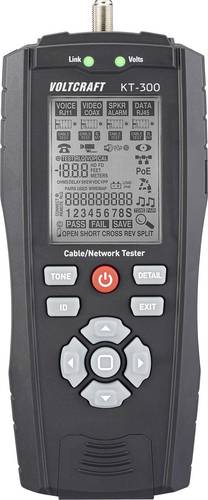
VOLTCRAFT KT-300 LAN Kabel Tester Speed Erkennung, PoE Diagnose, Port Lokalisierung, Längenmessung, MappingRevolutionieren Sie Ihre Netzwerkdiagnose mit dem VOLTCRAFT KT-300 Für IT-Spezialisten in Unternehmen und professionelle Installationsbetriebe ist Zeit Geld. Komplexe Netzwerke, unbeschriftete Leitungen und versteckte Fehlerquellen kosten Nerven und verzögern Projekte. Der VOLTCRAFT KT-300 LAN-Kabeltester ist Ihr ultimatives Werkzeug zur Analyse von Telefon-, Computernetzwerk- und Koaxialkabeln. Er vereint präzise Messtechnik mit branchenübergreifender Vielseitigkeit in einem kompakten Gerät. Umfassende Leitungsanalyse und TDR-Fehlerortung Twisted-Pair-Kabel (CAT5E bis CAT7), Koaxialleitungen (50, 75 und 93 Ω) oder Telefon- und Alarmleitungen: Mittels TDR-Technologie (Time Domain Reflectometry) werden in Kabeln mit einer Länge von 0,5 bis 610 Metern Distanzen zu Fehlstellen exakt lokalisiert. Für eine detaillierte Diagnose werden Widerstand, Ausbreitungsverzögerung (Delay) und zeitlicher Versatz (Verschiebungen/Skew) inklusive Länge und Abstand zu Fehlstellen präzise ermittelt. Dank VOP (einstellbare Ausbreitungsgeschwindigkeit) wird bei unterschiedlichsten Kabeltypen wie UTP, FTP oder SSTP eine hohe Messgenauigkeit erzielt. Verifikation von Netzwerk- und PoE-Strukturen Zur Sicherstellung der korrekten Verdrahtung erstellt der Voltcraft KT-300 LAN Kabel Tester vollständige Wiremaps und identifiziert zuverlässig Leitungsunterbrechungen, Kurzschlüsse, Verpolungen sowie getrennte Adernpaare (Split Pairs). Neben allgemeinen Ethernet-Anschl139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VOLTCRAFT KT-300 LAN Kabel Tester Speed Erkennung, PoE Diagnose, Port Lokalisierung, Längenmessung, Mapping VC-17497100Revolutionieren Sie Ihre Netzwerkdiagnose mit dem VOLTCRAFT KT-300 Für IT-Spezialisten in Unternehmen und professionelle Installationsbetriebe ist Zeit Geld. Komplexe Netzwerke, unbeschriftete Leitungen und versteckte Fehlerquellen kosten Nerven und verzögern Projekte. Der VOLTCRAFT KT-300 LAN-Kabeltester ist Ihr ultimatives Werkzeug zur Analyse von Telefon-, Computernetzwerk- und Koaxialkabeln. Er vereint präzise Messtechnik mit branchenübergreifender Vielseitigkeit in einem kompakten Gerät. Umfassende Leitungsanalyse und TDR-Fehlerortung Twisted-Pair-Kabel (CAT5E bis CAT7), Koaxialleitungen (50, 75 und 93 Ω) oder Telefon- und Alarmleitungen: Mittels TDR-Technologie (Time Domain Reflectometry) werden in Kabeln mit einer Länge von 0,5 bis 610 Metern Distanzen zu Fehlstellen exakt lokalisiert. Für eine detaillierte Diagnose werden Widerstand, Ausbreitungsverzögerung (Delay) und zeitlicher Versatz (Verschiebungen/Skew) inklusive Länge und Abstand zu Fehlstellen präzise ermittelt. Dank VOP (einstellbare Ausbreitungsgeschwindigkeit) wird bei unterschiedlichsten Kabeltypen wie UTP, FTP oder SSTP eine hohe Messgenauigkeit erzielt. Verifikation von Netzwerk- und PoE-Strukturen Zur Sicherstellung der korrekten Verdrahtung erstellt der Voltcraft KT-300 LAN Kabel Tester vollständige Wiremaps und identifiziert zuverlässig Leitungsunterbrechungen, Kurzschlüsse, Verpolungen sowie getrennte Adernpaare (Split Pairs). Neben allgemeinen Ethernet-Anschlusstests verfügt der Tester über eine PoE-Signalerkennung, die zwischen Endspan- und Midspan-Versorgungen unterscheidet, dabei aber auch die gleichzeitige Verwendung aller acht Adern erkennt. Zur Funktionsprüfung von Alarmsystemen ist zudem ein 100-mA-Lasttest für 12-V-Batterien integriert, der die Belastbarkeit unter Realbedingungen prüft. Effiziente Kabelortung und Dokumentation Für die Installation und Fehlersuche in komplexen Umgebungen stehen ein integrierter Tongenerator sowie acht RJ45-Gegenstellen zur Verfügung. Diese ermöglichen die gleichzeitige Identifikation von bis zu acht Anschlussdosen oder Kabelwegen. Der interne Speicher bietet Platz für 250 Berichte, die über die USB-Schnittstelle ausgelesen und ausgedruckt werden können. Systemausstattung und Zubehör Alles, was zum sofortigen Einsatz des Voltcraft KT-300 LAN Kabel Testers benötigt wird, liegt bei: Zum Lieferumfang gehören das Prüfgerät, drei AA-Batterien und eine robuste Tragetasche. Weiterhin umfasst das Zubehör acht Remote-Einheiten, zwei RJ45-Verbindungskabel, ein USB-Kabel sowie ein Spezialadapterkabel von RJ45 auf Krokodilklemmen für universelle Kontaktierungen. Eine Bedienungsanleitung liegt bei.139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hutter, Axel: Sprachanalyse und MetaphysikSprachanalyse und Metaphysik , Eine Einführung in die moderne Philosophie , Achsvermessungen > Kfz-Services & -Reparaturen , Erscheinungsjahr: 20250320, Titel der Reihe: Beck Paperback#6567#, Autoren: Hutter, Axel, Seitenzahl/Blattzahl: 288, Keyword: Analytische Philosophie; Einführung; Frege; Lehrbuch; Metaphysik; Moderne Philosophie; Sprache; Sprachphilosophie; Wittgenstein; sprachanalytische Wende, Fachschema: Philosophie, Fachkategorie: Sprachphilosophie~Metaphysik und Ontologie, Warengruppe: TB/Philosophie/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 267 Blätter, Länge: 194, Breite: 124, Höhe: 20, Gewicht: 259, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Arten von Sprachdienstleistungen werden in den Bereichen Übersetzung, Dolmetschen und Sprachunterricht angeboten?
In den Bereichen Übersetzung werden schriftliche Texte von einer Sprache in eine andere übersetzt, wie z.B. Dokumente, Webseiten oder Marketingmaterialien. Beim Dolmetschen werden mündliche Kommunikationen in Echtzeit zwischen verschiedenen Sprachen vermittelt, z.B. bei Konferenzen, Geschäftstreffen oder Gerichtsverhandlungen. Im Sprachunterricht werden Kurse und individuelle Lektionen angeboten, um die Sprachkenntnisse zu verbessern, sei es für den persönlichen Gebrauch oder für berufliche Zwecke. Darüber hinaus gibt es auch spezialisierte Dienstleistungen wie Lokalisierung, Untertitelung und Sprachprüfungen. **
-
Worin besteht der Unterschied zwischen Übersetzung und Dolmetschen, und welche Sprachdienstleistungen bieten Sie an?
Beim Übersetzen wird schriftlicher Text von einer Sprache in eine andere übertragen, während beim Dolmetschen mündliche Kommunikation in Echtzeit zwischen verschiedenen Sprachen vermittelt wird. Wir bieten professionelle Übersetzungs- und Dolmetschdienstleistungen in über 50 Sprachen an, sowohl schriftlich als auch mündlich, für Unternehmen, Behörden und Privatpersonen. Unsere erfahrenen Sprachexperten gewährleisten eine präzise und zuverlässige Übertragung von Informationen in verschiedenen Sprachkombinationen. **


Welche verschiedenen Arten von Sprachdienstleistungen stehen im Bereich der Übersetzung und Dolmetschen zur Verfügung?
Im Bereich der Übersetzung stehen schriftliche Übersetzungen, beglaubigte Übersetzungen und Fachübersetzungen zur Verfügung. Im Bereich des Dolmetschens gibt es Konsekutivdolmetschen, Simultandolmetschen und Flüsterdolmetschen. Zudem werden auch Telefon- und Videodolmetschen angeboten. **
Welche Arten von Sprachdienstleistungen werden in den Bereichen Übersetzung, Dolmetschen, Sprachunterricht und Sprachtechnologie angeboten?
In den Bereichen Übersetzung werden schriftliche Texte von einer Sprache in eine andere übersetzt, um die Kommunikation zwischen verschiedenen Sprachgruppen zu erleichtern. Beim Dolmetschen werden mündliche Gespräche oder Vorträge in Echtzeit von einer Sprache in eine andere übertragen, um die Verständigung zwischen den Teilnehmern zu ermöglichen. Im Sprachunterricht werden Kurse und individuelle Lernprogramme angeboten, um Menschen dabei zu helfen, eine neue Sprache zu erlernen oder ihre Sprachkenntnisse zu verbessern. Bei Sprachtechnologie werden Tools und Programme entwickelt, die die automatische Übersetzung, Spracherkennung und Sprachverarbeitung unterstützen, um die Effizienz und Genauigkeit von sprachbezogenen Aufgaben zu verbessern. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wilhelm Kempff - Galleria - Transkription für Klavier - Preis vom 08.11.2026 04:07:54 hBrand : DG, Binding : Audio CD, Label : Deutsche Grammophon Production (Universal), Publisher : Deutsche Grammophon Production (Universal), NumberOfDiscs : 1, PackageQuantity : 1, Feature : Record Label : Galleria, medium : Audio CD, publicationDate : 2002-01-01, releaseDate : 1993-10-05, artists : Wilhelm Kempff, composers : Bach, Händel, Gluck5,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VOLTCRAFT KT-300 LAN Kabel Tester Speed Erkennung, PoE Diagnose, Port Lokalisierung, Längenmessung, MappingRevolutionieren Sie Ihre Netzwerkdiagnose mit dem VOLTCRAFT KT-300 Für IT-Spezialisten in Unternehmen und professionelle Installationsbetriebe ist Zeit Geld. Komplexe Netzwerke, unbeschriftete Leitungen und versteckte Fehlerquellen kosten Nerven und verzögern Projekte. Der VOLTCRAFT KT-300 LAN-Kabeltester ist Ihr ultimatives Werkzeug zur Analyse von Telefon-, Computernetzwerk- und Koaxialkabeln. Er vereint präzise Messtechnik mit branchenübergreifender Vielseitigkeit in einem kompakten Gerät. Umfassende Leitungsanalyse und TDR-Fehlerortung Twisted-Pair-Kabel (CAT5E bis CAT7), Koaxialleitungen (50, 75 und 93 Ω) oder Telefon- und Alarmleitungen: Mittels TDR-Technologie (Time Domain Reflectometry) werden in Kabeln mit einer Länge von 0,5 bis 610 Metern Distanzen zu Fehlstellen exakt lokalisiert. Für eine detaillierte Diagnose werden Widerstand, Ausbreitungsverzögerung (Delay) und zeitlicher Versatz (Verschiebungen/Skew) inklusive Länge und Abstand zu Fehlstellen präzise ermittelt. Dank VOP (einstellbare Ausbreitungsgeschwindigkeit) wird bei unterschiedlichsten Kabeltypen wie UTP, FTP oder SSTP eine hohe Messgenauigkeit erzielt. Verifikation von Netzwerk- und PoE-Strukturen Zur Sicherstellung der korrekten Verdrahtung erstellt der Voltcraft KT-300 LAN Kabel Tester vollständige Wiremaps und identifiziert zuverlässig Leitungsunterbrechungen, Kurzschlüsse, Verpolungen sowie getrennte Adernpaare (Split Pairs). Neben allgemeinen Ethernet-Anschl139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
VOLTCRAFT KT-300 LAN Kabel Tester Speed Erkennung, PoE Diagnose, Port Lokalisierung, Längenmessung, Mapping VC-17497100Revolutionieren Sie Ihre Netzwerkdiagnose mit dem VOLTCRAFT KT-300 Für IT-Spezialisten in Unternehmen und professionelle Installationsbetriebe ist Zeit Geld. Komplexe Netzwerke, unbeschriftete Leitungen und versteckte Fehlerquellen kosten Nerven und verzögern Projekte. Der VOLTCRAFT KT-300 LAN-Kabeltester ist Ihr ultimatives Werkzeug zur Analyse von Telefon-, Computernetzwerk- und Koaxialkabeln. Er vereint präzise Messtechnik mit branchenübergreifender Vielseitigkeit in einem kompakten Gerät. Umfassende Leitungsanalyse und TDR-Fehlerortung Twisted-Pair-Kabel (CAT5E bis CAT7), Koaxialleitungen (50, 75 und 93 Ω) oder Telefon- und Alarmleitungen: Mittels TDR-Technologie (Time Domain Reflectometry) werden in Kabeln mit einer Länge von 0,5 bis 610 Metern Distanzen zu Fehlstellen exakt lokalisiert. Für eine detaillierte Diagnose werden Widerstand, Ausbreitungsverzögerung (Delay) und zeitlicher Versatz (Verschiebungen/Skew) inklusive Länge und Abstand zu Fehlstellen präzise ermittelt. Dank VOP (einstellbare Ausbreitungsgeschwindigkeit) wird bei unterschiedlichsten Kabeltypen wie UTP, FTP oder SSTP eine hohe Messgenauigkeit erzielt. Verifikation von Netzwerk- und PoE-Strukturen Zur Sicherstellung der korrekten Verdrahtung erstellt der Voltcraft KT-300 LAN Kabel Tester vollständige Wiremaps und identifiziert zuverlässig Leitungsunterbrechungen, Kurzschlüsse, Verpolungen sowie getrennte Adernpaare (Split Pairs). Neben allgemeinen Ethernet-Anschlusstests verfügt der Tester über eine PoE-Signalerkennung, die zwischen Endspan- und Midspan-Versorgungen unterscheidet, dabei aber auch die gleichzeitige Verwendung aller acht Adern erkennt. Zur Funktionsprüfung von Alarmsystemen ist zudem ein 100-mA-Lasttest für 12-V-Batterien integriert, der die Belastbarkeit unter Realbedingungen prüft. Effiziente Kabelortung und Dokumentation Für die Installation und Fehlersuche in komplexen Umgebungen stehen ein integrierter Tongenerator sowie acht RJ45-Gegenstellen zur Verfügung. Diese ermöglichen die gleichzeitige Identifikation von bis zu acht Anschlussdosen oder Kabelwegen. Der interne Speicher bietet Platz für 250 Berichte, die über die USB-Schnittstelle ausgelesen und ausgedruckt werden können. Systemausstattung und Zubehör Alles, was zum sofortigen Einsatz des Voltcraft KT-300 LAN Kabel Testers benötigt wird, liegt bei: Zum Lieferumfang gehören das Prüfgerät, drei AA-Batterien und eine robuste Tragetasche. Weiterhin umfasst das Zubehör acht Remote-Einheiten, zwei RJ45-Verbindungskabel, ein USB-Kabel sowie ein Spezialadapterkabel von RJ45 auf Krokodilklemmen für universelle Kontaktierungen. Eine Bedienungsanleitung liegt bei.139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hutter, Axel: Sprachanalyse und MetaphysikSprachanalyse und Metaphysik , Eine Einführung in die moderne Philosophie , Achsvermessungen > Kfz-Services & -Reparaturen , Erscheinungsjahr: 20250320, Titel der Reihe: Beck Paperback#6567#, Autoren: Hutter, Axel, Seitenzahl/Blattzahl: 288, Keyword: Analytische Philosophie; Einführung; Frege; Lehrbuch; Metaphysik; Moderne Philosophie; Sprache; Sprachphilosophie; Wittgenstein; sprachanalytische Wende, Fachschema: Philosophie, Fachkategorie: Sprachphilosophie~Metaphysik und Ontologie, Warengruppe: TB/Philosophie/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 267 Blätter, Länge: 194, Breite: 124, Höhe: 20, Gewicht: 259, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Arten von Sprachdienstleistungen werden in den Bereichen Übersetzung, Dolmetschen und Sprachunterricht angeboten?
In den Bereichen Übersetzung werden schriftliche Texte von einer Sprache in eine andere übersetzt, wie z.B. Dokumente, Webseiten oder Marketingmaterialien. Beim Dolmetschen werden mündliche Kommunikationen in Echtzeit zwischen verschiedenen Sprachen vermittelt, z.B. bei Konferenzen, Geschäftstreffen oder Gerichtsverhandlungen. Im Sprachunterricht werden Kurse und individuelle Lektionen angeboten, um die Sprachkenntnisse zu verbessern, sei es für den persönlichen Gebrauch oder für berufliche Zwecke. Darüber hinaus gibt es auch spezialisierte Dienstleistungen wie Lokalisierung, Untertitelung und Sprachprüfungen. **
-
Worin besteht der Unterschied zwischen Übersetzung und Dolmetschen, und welche Sprachdienstleistungen bieten Sie an?
Beim Übersetzen wird schriftlicher Text von einer Sprache in eine andere übertragen, während beim Dolmetschen mündliche Kommunikation in Echtzeit zwischen verschiedenen Sprachen vermittelt wird. Wir bieten professionelle Übersetzungs- und Dolmetschdienstleistungen in über 50 Sprachen an, sowohl schriftlich als auch mündlich, für Unternehmen, Behörden und Privatpersonen. Unsere erfahrenen Sprachexperten gewährleisten eine präzise und zuverlässige Übertragung von Informationen in verschiedenen Sprachkombinationen. **
-
Welche verschiedenen Arten von Sprachdienstleistungen stehen im Bereich der Übersetzung und Dolmetschen zur Verfügung?
Im Bereich der Übersetzung stehen schriftliche Übersetzungen, beglaubigte Übersetzungen und Fachübersetzungen zur Verfügung. Im Bereich des Dolmetschens gibt es Konsekutivdolmetschen, Simultandolmetschen und Flüsterdolmetschen. Zudem werden auch Telefon- und Videodolmetschen angeboten. **
-
Welche Arten von Sprachdienstleistungen werden in den Bereichen Übersetzung, Dolmetschen, Sprachunterricht und Sprachtechnologie angeboten?
In den Bereichen Übersetzung werden schriftliche Texte von einer Sprache in eine andere übersetzt, um die Kommunikation zwischen verschiedenen Sprachgruppen zu erleichtern. Beim Dolmetschen werden mündliche Gespräche oder Vorträge in Echtzeit von einer Sprache in eine andere übertragen, um die Verständigung zwischen den Teilnehmern zu ermöglichen. Im Sprachunterricht werden Kurse und individuelle Lernprogramme angeboten, um Menschen dabei zu helfen, eine neue Sprache zu erlernen oder ihre Sprachkenntnisse zu verbessern. Bei Sprachtechnologie werden Tools und Programme entwickelt, die die automatische Übersetzung, Spracherkennung und Sprachverarbeitung unterstützen, um die Effizienz und Genauigkeit von sprachbezogenen Aufgaben zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.